~過去の遺物から不正ログイン? Have I Been Pwnedで発覚したパスワード漏洩とセキュリティ刷新~
と言うか、漏れていました。
情報漏洩のニュース、最近よく目にするな~と思っていたら、先日ポイ活のために残していた過去の遺物──出会い系サイトが不正ログインをされまして。
どう考えても熟睡していたであろう時間帯に、私とは同一と言い難いUA情報を持つ履歴が2件もついていたのです。
そのサイトにはクレカ情報も口座情報も保存しておらず、課金もしていないので、すぐに何か問題があるわけではありません。
が、しかし。
私はそのサイトのパスワードと同じものを複数個所で使用していたんです。
更に、証券口座や銀行口座で使用していたパスワードにも似通った部分があったため、これを機に全てのパスワードを変更すべきではと考えました。
そこで、休日は情報漏洩やサイバーセキュリティについての動画を見漁っていたわけですが……
そこで出会ったのがこちらのサイト。
Have I Been Pwned
情報セキュリティの専門家が作ったサイトで、自分のパスワードが過去に漏洩したことのあるものかどうかを検索できる機能を持っています。
ここに、件のパスワードを入力したところ見事ヒット。
「ああ、やられた!」
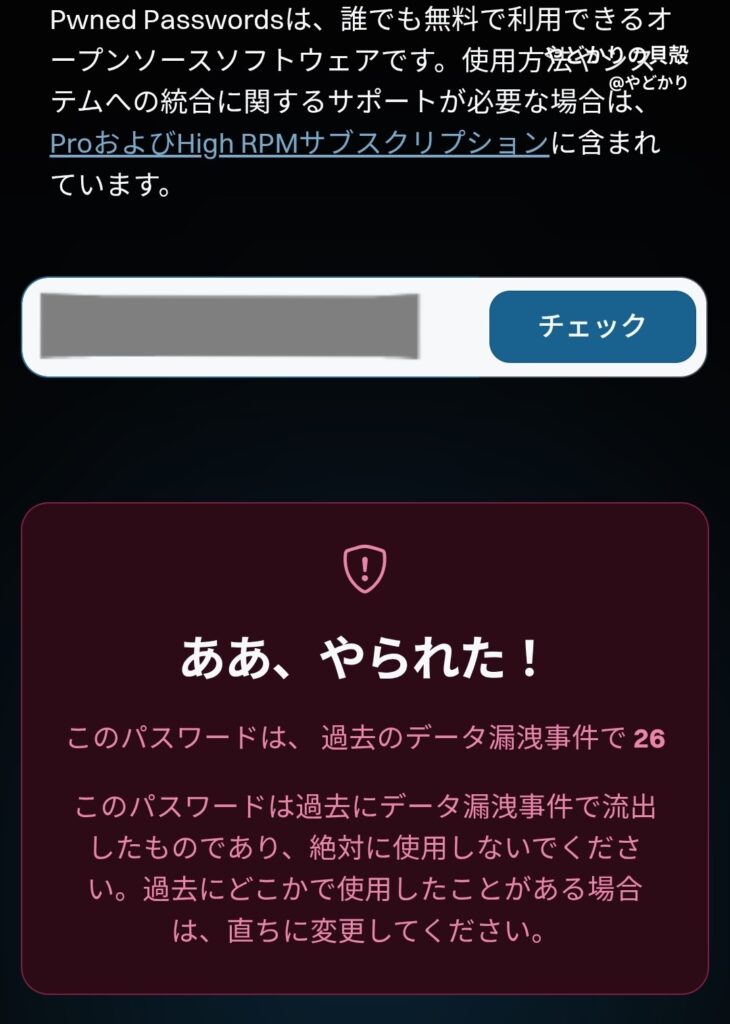
📷️Have I Been Pwned でパスワードをチェックしたときの画像
ちなみにこの上なくリテラシーが低くてお恥ずかしい話なのですが、私はこのパスワードを金銭と直接関係ないあらゆる場面で使用していただけでなく、前職で勤怠の打刻をする際にまで使用していたので、26件の出処は全て私だと思います。
意味のない英数字の羅列ですし、漏洩でもしない限り打ち込まないであろう長さだと思いますし。
そうか、26件かぁ…………(反省)。
10代の頃から使っていたので楽天市場もAmazonも今ほど栄えておらず、よくわからない専門店なんかにも登録していたんですよね。
「過去にどこかで使用した」と言えるほど疎遠であればどれほど良かったか。
20年近く使用していて実害はゼロなので、それだけセキュリティが強固ではあったんだと思いますけども。
薄々変え時だよなぁと思ってはいましたが、これを機に私はようやく重い腰をあげました。
様々な動画を視聴した結果、学んだことは以下の通りです。
・ 今は攻撃者がAIを使って高速で手当たり次第にアクセスを試みることができる時代。
・ パスワードは漏れていると認識して二段階認証やパスキー認証を取り入れることが有効。
・ メール内のURLはクリックしない。
・ 定期的なパスワード変更は脆弱性を高めることがある。
・ 漏洩しやすいパスワードやその法則がある。
・ パスワードの使い回しは大変良くない。
素人なりに色々なお話を参考にしつつ、チャッピーにも相談しつつ、主要なサイトから普段使っていないサイトまでパスワードを変更してきました。
普段はパスキー認証が多いので、あんましパスワード使わないんですけどね。
あとは、二段階認証していなかったところは設定して利便性を若干手放しつつ……
それでもまた漏洩したら、その時はその時で考えたいと思います。

コメント